

به گزارش خبرگزاری خبرآنلاین، بهزاد اکبری، مدیرعامل شرکت ارتباطات زیرساخت، در حساب کاربری خود در شبکه اجتماعی ایکس اعلام کرد که بیشترین رخدادهای امنیتی مشاهدهشده علیه سرویسهای ایران در ۲۴ ساعت گذشته به شناسایی سطح حمله، جستوجوی دسترسیهای راه دور و تلاش برای ورود مربوط بوده است.
بر اساس توضیحات اکبری، حدود ۲۸.۵ درصد از رخدادها به چیزی با عنوان Legacy Remote Access Probing اختصاص داشته است؛ فعالیتی که در آن مهاجمان یا سامانههای خودکار، اینترنت را برای شناسایی سیستمهایی با سرویسهای دسترسی راه دور قدیمی یا در معرض اینترنت جستوجو میکنند.
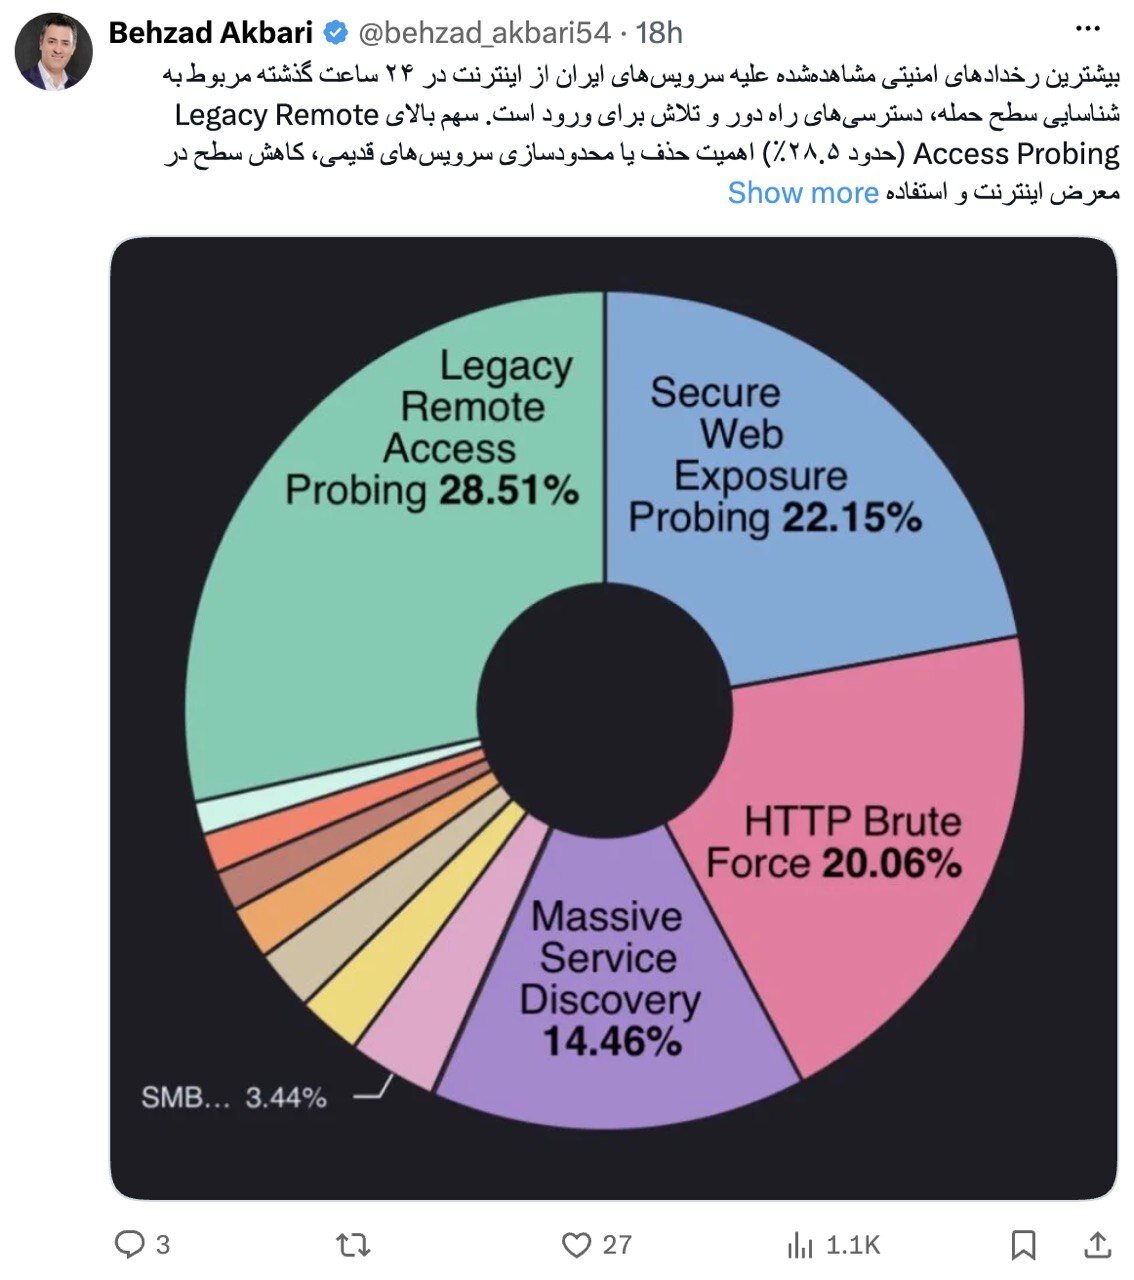
سرویسهای دسترسی راه دور برای مدیریت سیستمها از خارج شبکه استفاده میشوند و در صورت استفاده از نسخههای قدیمی، پیکربندی نامناسب یا وجود آسیبپذیریهای شناختهشده، میتوانند سطح حمله یک سازمان را افزایش دهند.
مدیرعامل زیرساخت با اشاره به این وضعیت، بر حذف یا محدودسازی سرویسهای قدیمی، کاهش سطح سرویسهای در معرض اینترنت و استفاده از احراز هویت چندمرحلهای (MFA) بهعنوان اقداماتی برای کاهش ریسک تأکید کرده است.
۲۲۷۲۲۷


